Uma nova vaga de ataques informáticos afectou supermercados em oito países europeus, manipulando as temperaturas de frigoríficos e congeladores e obrigando várias lojas a descartar grandes quantidades de alimentos.As empresas estão a reforçar os sistemas de segurança e a desligar equipamentos da Internet, depois de um incidente semelhante ter atingido estabelecimentos em França semanas antes.
Ciberataques comprometem sistemas de refrigeração
Supermercados de diferentes países europeus estão a acelerar a correcção de vulnerabilidades nos seus sistemas informáticos, após uma nova onda de ciberataques que alterou as temperaturas de equipamentos de refrigeração.
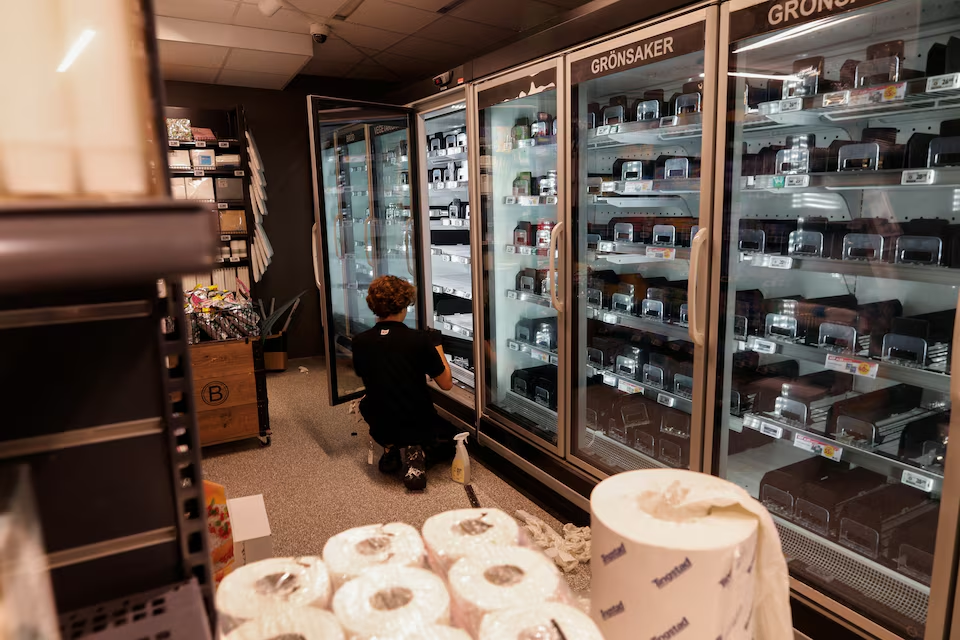
Os ataques ocorreram na segunda-feira, 2 de Novembro, e atingiram estabelecimentos em oito países. A acção afectou frigoríficos e congeladores, provocando a subida das temperaturas e a deterioração de produtos alimentares que precisavam de conservação adequada.
O incidente apresenta características semelhantes a uma série de ataques registados em supermercados franceses cerca de três semanas antes. Na ocasião, equipamentos de refrigeração também foram manipulados remotamente, causando perdas de alimentos e danos em algumas instalações.
A repetição dos episódios está a aumentar a preocupação entre operadores de retalho e especialistas em cibersegurança, sobretudo devido à possibilidade de os sistemas vulneráveis continuarem expostos a novas intrusões.
Coop reforça ligações e retira equipamentos da Internet
Na Suécia, a cadeia Coop informou que está a substituir ligações 4G por redes 5G e modems mais modernos nos seus sistemas de refrigeração. O processo já tinha sido iniciado após o incidente ocorrido em França.
Sete lojas da empresa foram afectadas pelo ataque mais recente. Segundo um porta-voz, os estabelecimentos já retomaram o funcionamento, mas os sistemas de refrigeração foram desligados da Internet como medida preventiva.
A empresa está também a analisar a rede de lojas para identificar possíveis vulnerabilidades que possam permitir novos ataques.
A estratégia procura reduzir a exposição dos equipamentos enquanto decorrem as investigações e as actualizações de segurança.
ICA regista ataques em 23 estabelecimentos
Também na Suécia, a cadeia ICA confirmou que 23 lojas foram atingidas pelo ciberataque de segunda-feira. A empresa indicou que os equipamentos afectados estavam ligados a redes externas, fora da infraestrutura central de gestão da cadeia.
O incidente provocou prejuízos relacionados com a perda de alimentos e obrigou os estabelecimentos a verificar o estado dos sistemas de refrigeração.
A polícia sueca informou que recebeu aproximadamente dez participações relacionadas com os ataques desde segunda-feira e prevê que o número de denúncias aumente.
Os casos demonstram que a gestão descentralizada de equipamentos e redes pode dificultar a protecção uniforme de uma cadeia de supermercados.
Carrefour e Edeka também foram afectados
Na Bélgica, 15 lojas da Carrefour foram atingidas, repetindo um incidente que já tinha afectado cerca de 80 estabelecimentos franchisados da empresa em França, três semanas antes.
A cadeia alemã Edeka também reportou um frigorífico comprometido numa loja em Reisbach. A empresa explicou que os estabelecimentos operados por comerciantes independentes não utilizam necessariamente sistemas de refrigeração padronizados.
Esta diversidade de equipamentos e configurações torna mais complexa a aplicação de medidas de segurança comuns em redes de grande dimensão.
Os ataques também atingiram estabelecimentos de outros operadores europeus, incluindo grupos com presença na Bélgica e no Luxemburgo.
Danfoss alerta para equipamentos expostos à Internet
A empresa de software Danfoss, cujos sistemas estiveram novamente entre os visados, afirmou que tem mantido contacto com os clientes nas últimas semanas para ajudar a enfrentar os riscos.
A recomendação central é evitar que os controladores de refrigeração estejam directamente acessíveis através da Internet pública.
Frank Groenewegen, especialista em cibersegurança da Deloitte, aconselhou os operadores a identificarem os equipamentos vulneráveis, verificarem se estão ligados à Internet e instalarem as actualizações de segurança mais recentes disponibilizadas pelos fabricantes.
O especialista alertou ainda que, caso as empresas não saibam se os seus equipamentos estão protegidos, devem retirá-los imediatamente da Internet.
Desligar os sistemas pode impedir temporariamente que os atacantes continuem a manipular os equipamentos, mas não elimina a vulnerabilidade original. A correcção definitiva exige actualizações, revisão das configurações e acompanhamento técnico.
União Europeia apela à cooperação entre países
A Agência da União Europeia para a Cibersegurança (ENISA) considerou que a dimensão dos ataques contra o sector do retalho em vários Estados-membros demonstra a importância da cooperação europeia.
A agência destacou a necessidade de partilha rápida de informações e de respostas coordenadas perante incidentes cibernéticos de grande escala.
A dimensão transfronteiriça dos ataques aumenta a dificuldade de investigação, uma vez que os sistemas afectados podem utilizar fornecedores, tecnologias e infra-estruturas diferentes.
A cooperação entre autoridades nacionais e empresas torna-se essencial para identificar padrões de ataque, limitar os danos e impedir novas ocorrências.
Reino Unido eleva nível de alerta
No Reino Unido, os atacantes também tentaram atingir pequenas empresas de processamento de carne, embora o impacto tenha sido reduzido, segundo Richard Horne, director-executivo do Centro Nacional de Cibersegurança britânico (NCSC).
A entidade está a trabalhar com organizações para identificar falhas e corrigi-las antes que sejam exploradas.
Horne afirmou que o organismo se encontra em estado de alerta elevado e alertou que os ataques aos frigoríficos dos supermercados podem ser apenas um sinal inicial de perturbações cada vez mais frequentes.
O responsável destacou que tecnologias antigas nem sempre acompanham a evolução das ameaças informáticas, deixando sistemas industriais e comerciais expostos.
Sistemas antigos tornam-se um risco crescente
Os incidentes evidenciam uma vulnerabilidade importante na modernização do comércio: equipamentos físicos, como frigoríficos e congeladores, estão cada vez mais ligados a redes digitais para permitir controlo remoto, monitorização e gestão energética.
Embora a conectividade ofereça vantagens operacionais, também cria novas possibilidades de ataque quando os sistemas não são devidamente protegidos.
A manipulação de temperaturas pode causar perdas económicas significativas, comprometer a conservação dos alimentos e interromper o funcionamento de lojas. Ao contrário de ataques que visam apenas roubar dados, este tipo de operação interfere directamente com equipamentos físicos.
Com os episódios a repetirem-se em diferentes países, os supermercados europeus enfrentam agora a necessidade de modernizar infra-estruturas, reforçar a segurança das redes e reduzir a exposição de sistemas que, durante muito tempo, foram considerados apenas equipamentos de funcionamento interno.