Uma invasão informática comprometeu temporariamente a aplicação ucraniana de alertas aéreos, que divulgou avisos falsos sobre ataques nucleares, químicos e combates nas ruas.Em paralelo, uma aplicação do Ministério das Situações de Emergência da Rússia também foi atingida por um ciberataque, num episódio que expõe a vulnerabilidade dos sistemas digitais de segurança pública em plena guerra.
Falsos alertas provocam preocupação na Ucrânia
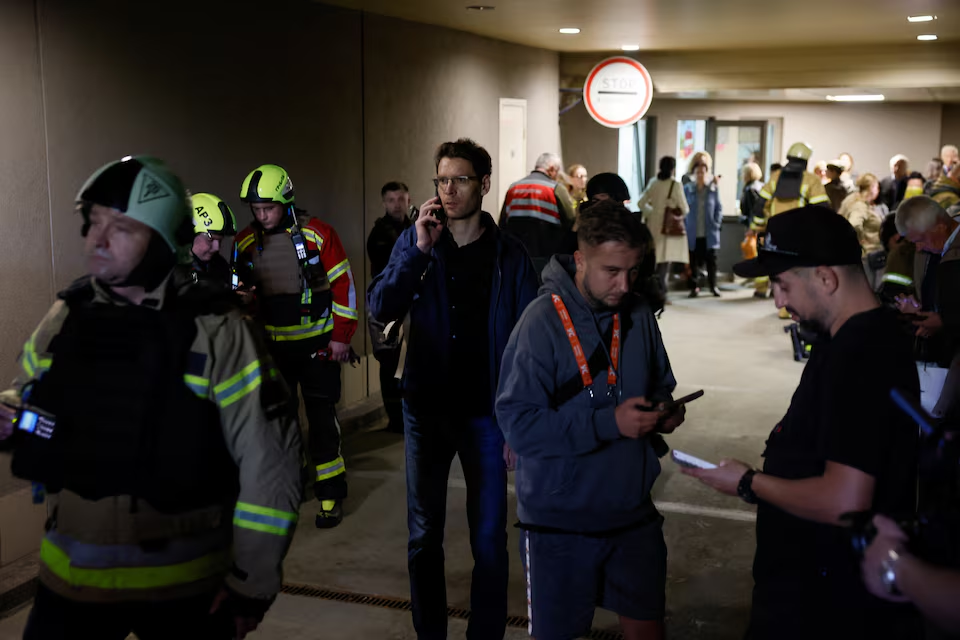
A Força Aérea da Ucrânia informou, na noite de domingo, 1 de Novembro, que a aplicação pública de alerta aéreo do país tinha sido alvo de um ataque informático. Durante um curto período, a plataforma difundiu notificações falsas que indicavam ameaças nucleares e químicas em Kiev e noutras regiões, além de possíveis combates nas ruas.
Entre as mensagens incorrectas estava um aviso que afirmava que a Rússia tinha utilizado o míssil hipersónico Oreshnik, capaz de transportar ogivas nucleares. A informação gerou preocupação entre os utilizadores, uma vez que a aplicação é utilizada para alertar a população sobre ataques aéreos e outras ameaças militares.
A Força Aérea ucraniana comunicou que o sistema aparentava ter sido comprometido por uma acção inimiga. As autoridades apelaram à calma, assegurando que não existia qualquer ameaça de radiação e recomendando que os cidadãos acompanhassem as actualizações através dos canais oficiais.
Aplicação foi temporariamente suspensa
A anomalia foi posteriormente eliminada, mas o Ministério da Transformação Digital da Ucrânia informou que a aplicação não estava operacional naquele momento. As autoridades esclareceram, contudo, que os restantes mecanismos de aviso à população continuavam a funcionar.
As sirenes de alerta aéreo permaneceram activas, permitindo que os cidadãos continuassem a receber avisos por outros meios. O funcionamento desses canais alternativos foi considerado essencial para evitar que a falha da aplicação comprometesse a capacidade de resposta da população perante ataques reais.
O Centro ucraniano de Combate à Desinformação também alertou que as informações divulgadas pela aplicação durante o incidente não correspondiam à situação real de segurança nas regiões afectadas.
Rússia também reporta ataque a sistema de emergência
O episódio não se limitou à Ucrânia. A aplicação móvel do Ministério das Situações de Emergência da Rússia também foi alvo de um ciberataque, segundo informações divulgadas pelas autoridades russas.
A plataforma terá transmitido avisos falsos sobre o lançamento de ogivas nucleares em território russo, acompanhados de recomendações para que os cidadãos armazenassem alimentos e procurassem abrigo. O ministério confirmou que estava a trabalhar para restaurar o funcionamento da aplicação.
Até ao momento, não foi estabelecido se os ataques contra os sistemas ucraniano e russo foram coordenados ou se tiveram uma origem comum. A coincidência temporal, contudo, levantou questões sobre a possibilidade de uma operação mais ampla contra infra-estruturas digitais de alerta público.
Responsabilidade pelo ataque ainda não confirmada
A Força Aérea ucraniana sugeriu que a aplicação tinha sido alvo de influência inimiga, enquanto entidades de comunicação estratégica da Ucrânia atribuíram a responsabilidade à Rússia. No entanto, não foram apresentadas provas públicas conclusivas que permitam identificar os responsáveis pelo ataque.
A atribuição de autoria em operações cibernéticas é frequentemente complexa, sobretudo em contextos de guerra, nos quais diferentes grupos de activistas, estruturas de inteligência e actores independentes podem executar acções digitais com objectivos políticos ou militares.
A ausência de uma confirmação independente impede, por enquanto, que os dois incidentes sejam associados de forma definitiva a uma única operação.
Ciberataques ampliam os riscos para a população civil
As aplicações de alerta aéreo desempenham um papel importante na protecção dos civis na Ucrânia, onde os ataques com mísseis e drones podem deixar pouco tempo para que as pessoas procurem abrigo. Uma mensagem falsa sobre uma ameaça nuclear ou química pode provocar pânico, deslocações desnecessárias e perda de confiança nos sistemas oficiais.
Por outro lado, a divulgação de alertas incorrectos também pode criar o risco de que a população ignore notificações futuras, mesmo quando estas correspondem a perigos reais. A credibilidade dos mecanismos de comunicação torna-se, assim, um elemento central da segurança pública.
O incidente demonstra que a guerra entre a Ucrânia e a Rússia não se limita aos campos de batalha. As infra-estruturas digitais, os sistemas de comunicação e as plataformas utilizadas por milhões de cidadãos também se tornaram alvos estratégicos.
Incidentes coincidem com o fim de uma trégua local
Os ataques informáticos ocorreram pouco depois do fim de uma trégua local de seis dias no sul da Ucrânia, relacionada com uma operação humanitária na região de Kherson. O cessar-fogo tinha permitido a realização de actividades de assistência e evacuação de civis.
A coincidência entre o fim da trégua e os ataques às aplicações de emergência acrescentou tensão ao cenário de segurança. Apesar disso, as autoridades não estabeleceram uma ligação directa entre o acordo temporário e os ciberataques.
O episódio reforça a necessidade de proteger os sistemas de alerta utilizados pela população, especialmente em países afectados por conflitos armados, onde uma falha digital pode ter consequências imediatas para a segurança e a vida dos civis.