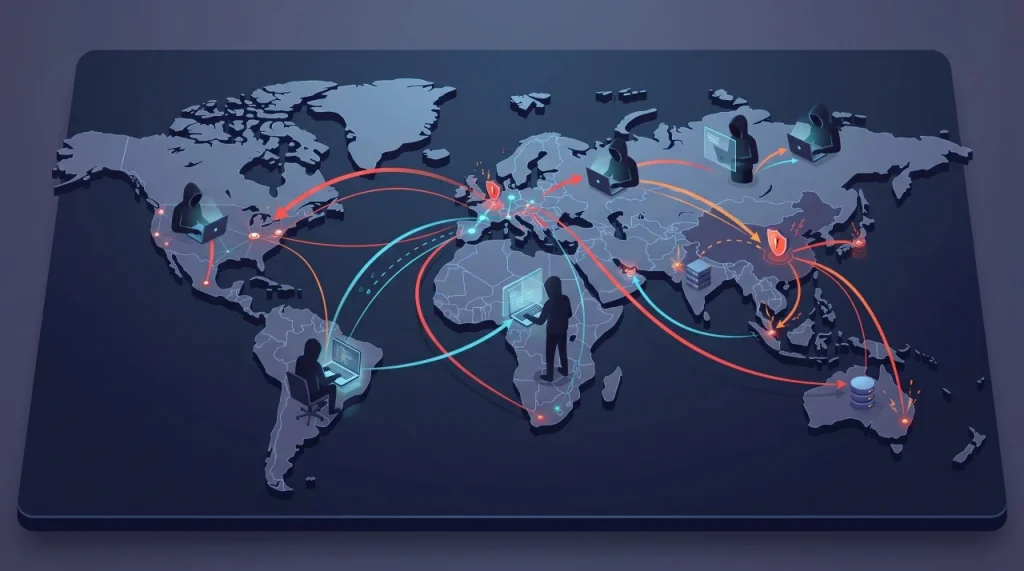
A tecnológica norte-americana liderou uma operação para interromper uma rede utilizada na distribuição de ameaças informáticas em larga escala, afectando sistemas e utilizadores em vários países. A intervenção procurou cortar os mecanismos que permitiam aos cibercriminosos disseminar software malicioso, comprometer dispositivos e sustentar campanhas de ataques digitais.
Operação contra uma rede internacional de cibercrime
A Microsoft anunciou uma operação destinada a desmantelar uma infra-estrutura global utilizada por cibercriminosos para distribuir ameaças informáticas em larga escala. A iniciativa teve como objectivo interromper os sistemas que permitiam aos responsáveis coordenar campanhas maliciosas e alcançar um elevado número de dispositivos e utilizadores.
A dimensão da operação é particularmente relevante devido ao volume de ameaças associado à rede, descrito como chegando à ordem dos mil milhões. Este número evidencia a escala potencial da infra-estrutura, embora a quantidade de ameaças detectadas não corresponda necessariamente ao número de vítimas individuais: um mesmo dispositivo pode ser alvo de várias tentativas, e nem todas as ameaças identificadas resultam numa infecção bem-sucedida.
As infra-estruturas deste género funcionam frequentemente como plataformas de apoio a actividades criminosas. Em vez de desenvolverem todos os componentes de um ataque de forma independente, os operadores podem recorrer a serviços preparados para distribuir ficheiros maliciosos, encaminhar tráfego, gerir dispositivos comprometidos ou facilitar o acesso não autorizado a sistemas.
Ao interromper estes mecanismos, as autoridades e as empresas de cibersegurança procuram dificultar a continuidade das campanhas e aumentar os custos operacionais para os grupos responsáveis.
Como funcionam as infra-estruturas utilizadas por cibercriminosos
As operações de cibercrime em larga escala dependem de redes técnicas que permitem automatizar tarefas e coordenar actividades distribuídas por diferentes países. Estas redes podem incluir servidores, domínios, sistemas de encaminhamento de tráfego e dispositivos comprometidos que são utilizados sem o conhecimento dos seus proprietários.
Uma das funções mais comuns destas infra-estruturas é a distribuição de malware, software concebido para executar acções prejudiciais, como roubar informações, abrir acesso remoto a um computador ou instalar outros programas maliciosos. A infecção pode começar através de uma mensagem fraudulenta, de um anexo, de um programa adulterado ou da exploração de uma vulnerabilidade.
Depois de um dispositivo ser comprometido, o atacante pode tentar comunicar com servidores de comando e controlo para receber instruções ou transmitir dados recolhidos. Em operações mais complexas, vários serviços e intermediários são utilizados para ocultar a origem dos ataques e dificultar a identificação dos responsáveis.
A existência de uma infra-estrutura partilhada permite que diferentes grupos criminosos utilizem os mesmos recursos ou que uma única rede sustente campanhas distintas. Por isso, a interrupção de um componente central pode afectar várias operações em simultâneo, embora os criminosos possam tentar reconstruir os serviços através de novos servidores, domínios ou fornecedores.
Interromper os meios de distribuição e coordenação
A estratégia de desmantelamento procura actuar sobre os recursos técnicos que tornam as campanhas possíveis, em vez de se limitar a identificar ficheiros maliciosos isolados. Quando os servidores e os domínios utilizados para distribuir ameaças são retirados de circulação, os operadores podem perder canais importantes para infectar novos dispositivos ou comunicar com sistemas já comprometidos.
A eficácia deste tipo de operação depende, contudo, da extensão dos recursos neutralizados. Uma rede pode ter componentes redundantes, infra-estruturas espalhadas por diferentes jurisdições e mecanismos preparados para substituir rapidamente os sistemas afectados.
Por essa razão, as acções de desmantelamento costumam exigir cooperação entre empresas tecnológicas, especialistas em segurança informática, fornecedores de alojamento e autoridades judiciais. A partilha de informações técnicas ajuda a identificar relações entre servidores, domínios e campanhas, permitindo actuar sobre partes da rede que, isoladamente, poderiam parecer legítimas.
A operação liderada pela Microsoft enquadra-se nesta abordagem de combate à infra-estrutura que sustenta o cibercrime. O objectivo não é apenas bloquear uma ameaça específica, mas reduzir a capacidade operacional dos responsáveis por campanhas de maior dimensão.